Безопасность
Дополнительные роли и допуски
Пять основных ролей подходят большинству организаций. Когда сотруднику нужно немного больше, чем даёт его роль, права добавляют двумя способами:
- дополнительная роль — именованный набор прав, который назначается нескольким сотрудникам;
- персональный допуск — одно право, выданное одному сотруднику лично.
Оба способа только добавляют права. Отнять у роли право нельзя.
Страница «Роли»
Заголовок раздела «Страница «Роли»»Безопасность → Роли состоит из трёх карточек:
- Фиксированные роли — пять основных ролей. Они помечены «изменение недоступно».
- Дополнительные роли — роли, созданные в организации: название, база, добавленные права и число участников. В меню строки — Изменить и Архивировать.
- Шаблоны ролей — готовые наборы, из которых роль создаётся в один щелчок.
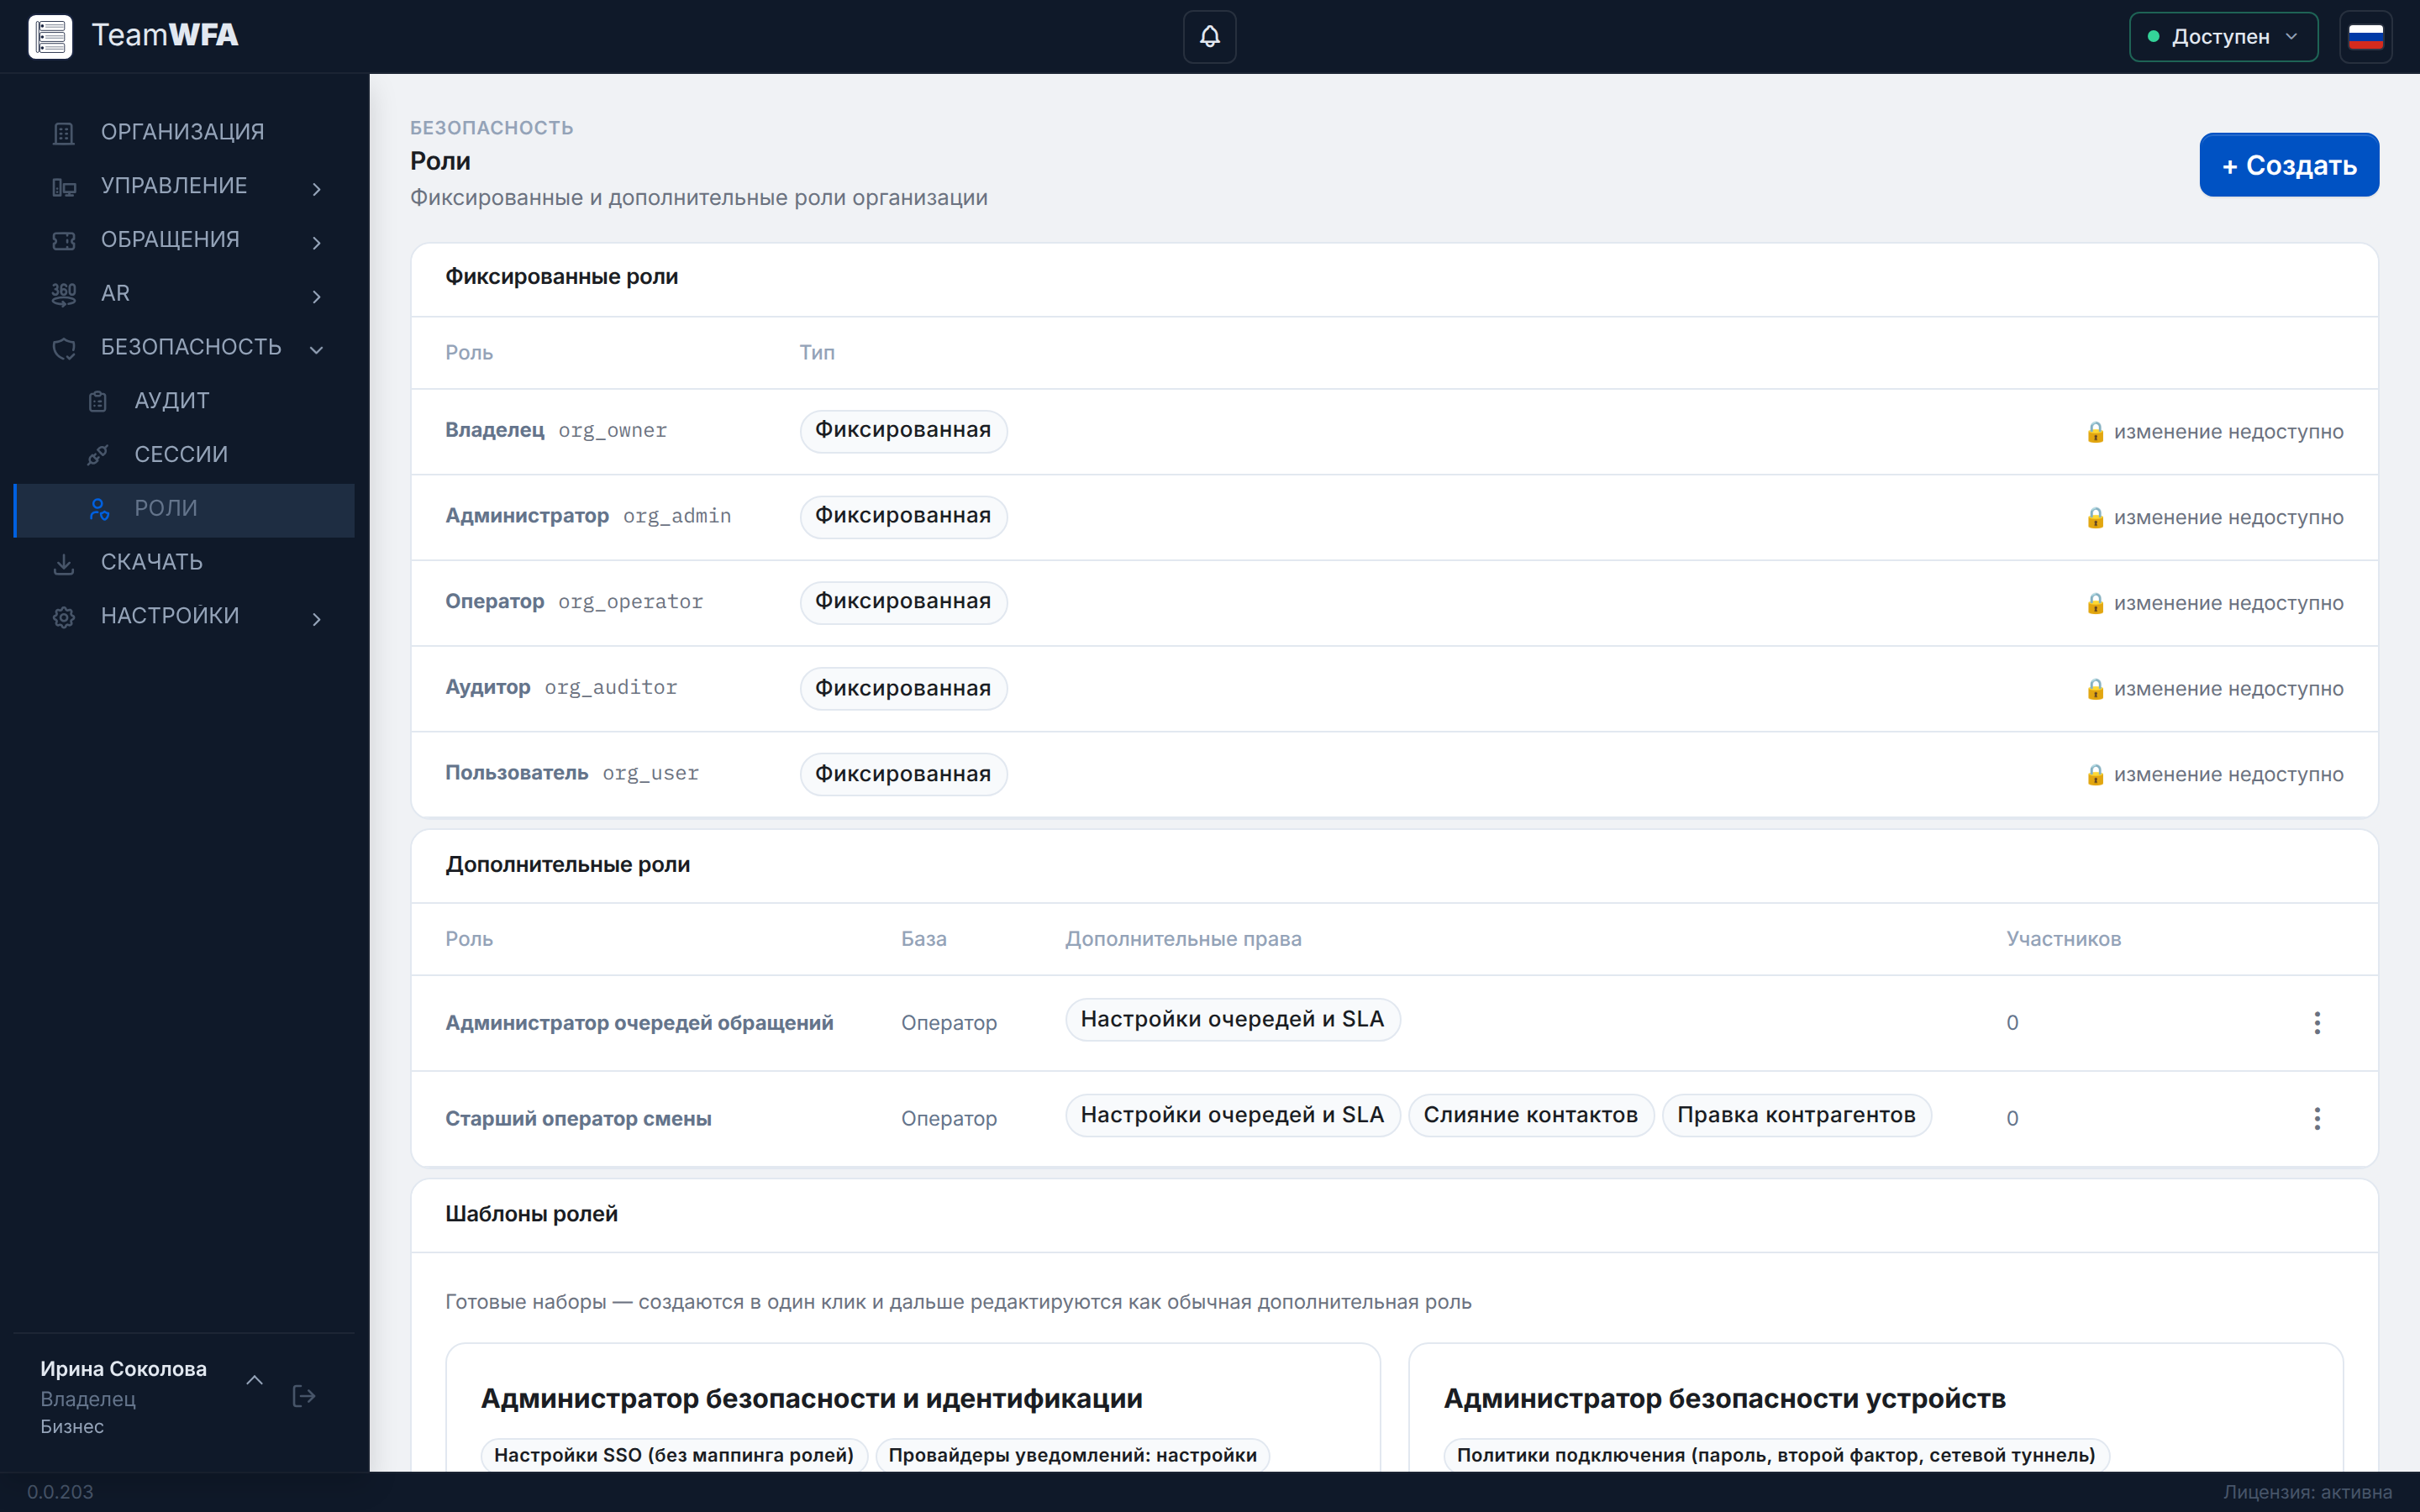
Страница «Роли»
Создавать и менять дополнительные роли может только владелец. Остальные видят страницу и могут назначать уже созданные роли сотрудникам — если им это позволяет их собственная роль.
Как устроена дополнительная роль
Заголовок раздела «Как устроена дополнительная роль»Дополнительная роль всегда строится на базе оператора: сотрудник получает все права оператора плюс отмеченные в роли.
Итоговые права сотрудника складываются из:
- прав основной роли;
- прав оператора — базы дополнительной роли;
- прав, отмеченных в дополнительной роли;
- действующих персональных допусков.
У сотрудника может быть одна дополнительная роль.
Создание дополнительной роли
Заголовок раздела «Создание дополнительной роли»- Безопасность → Роли → Создать или Создать из шаблона.
- Укажите Название роли — до 64 символов, без повторов среди действующих ролей.
- Базовая роль уже выбрана: оператор, изменить нельзя.
- В карточке Дополнительные права отметьте нужные права. Они разложены по разделам: обращения, справочники, устройства и политики, пользователи и другие.
- Сохраните роль.
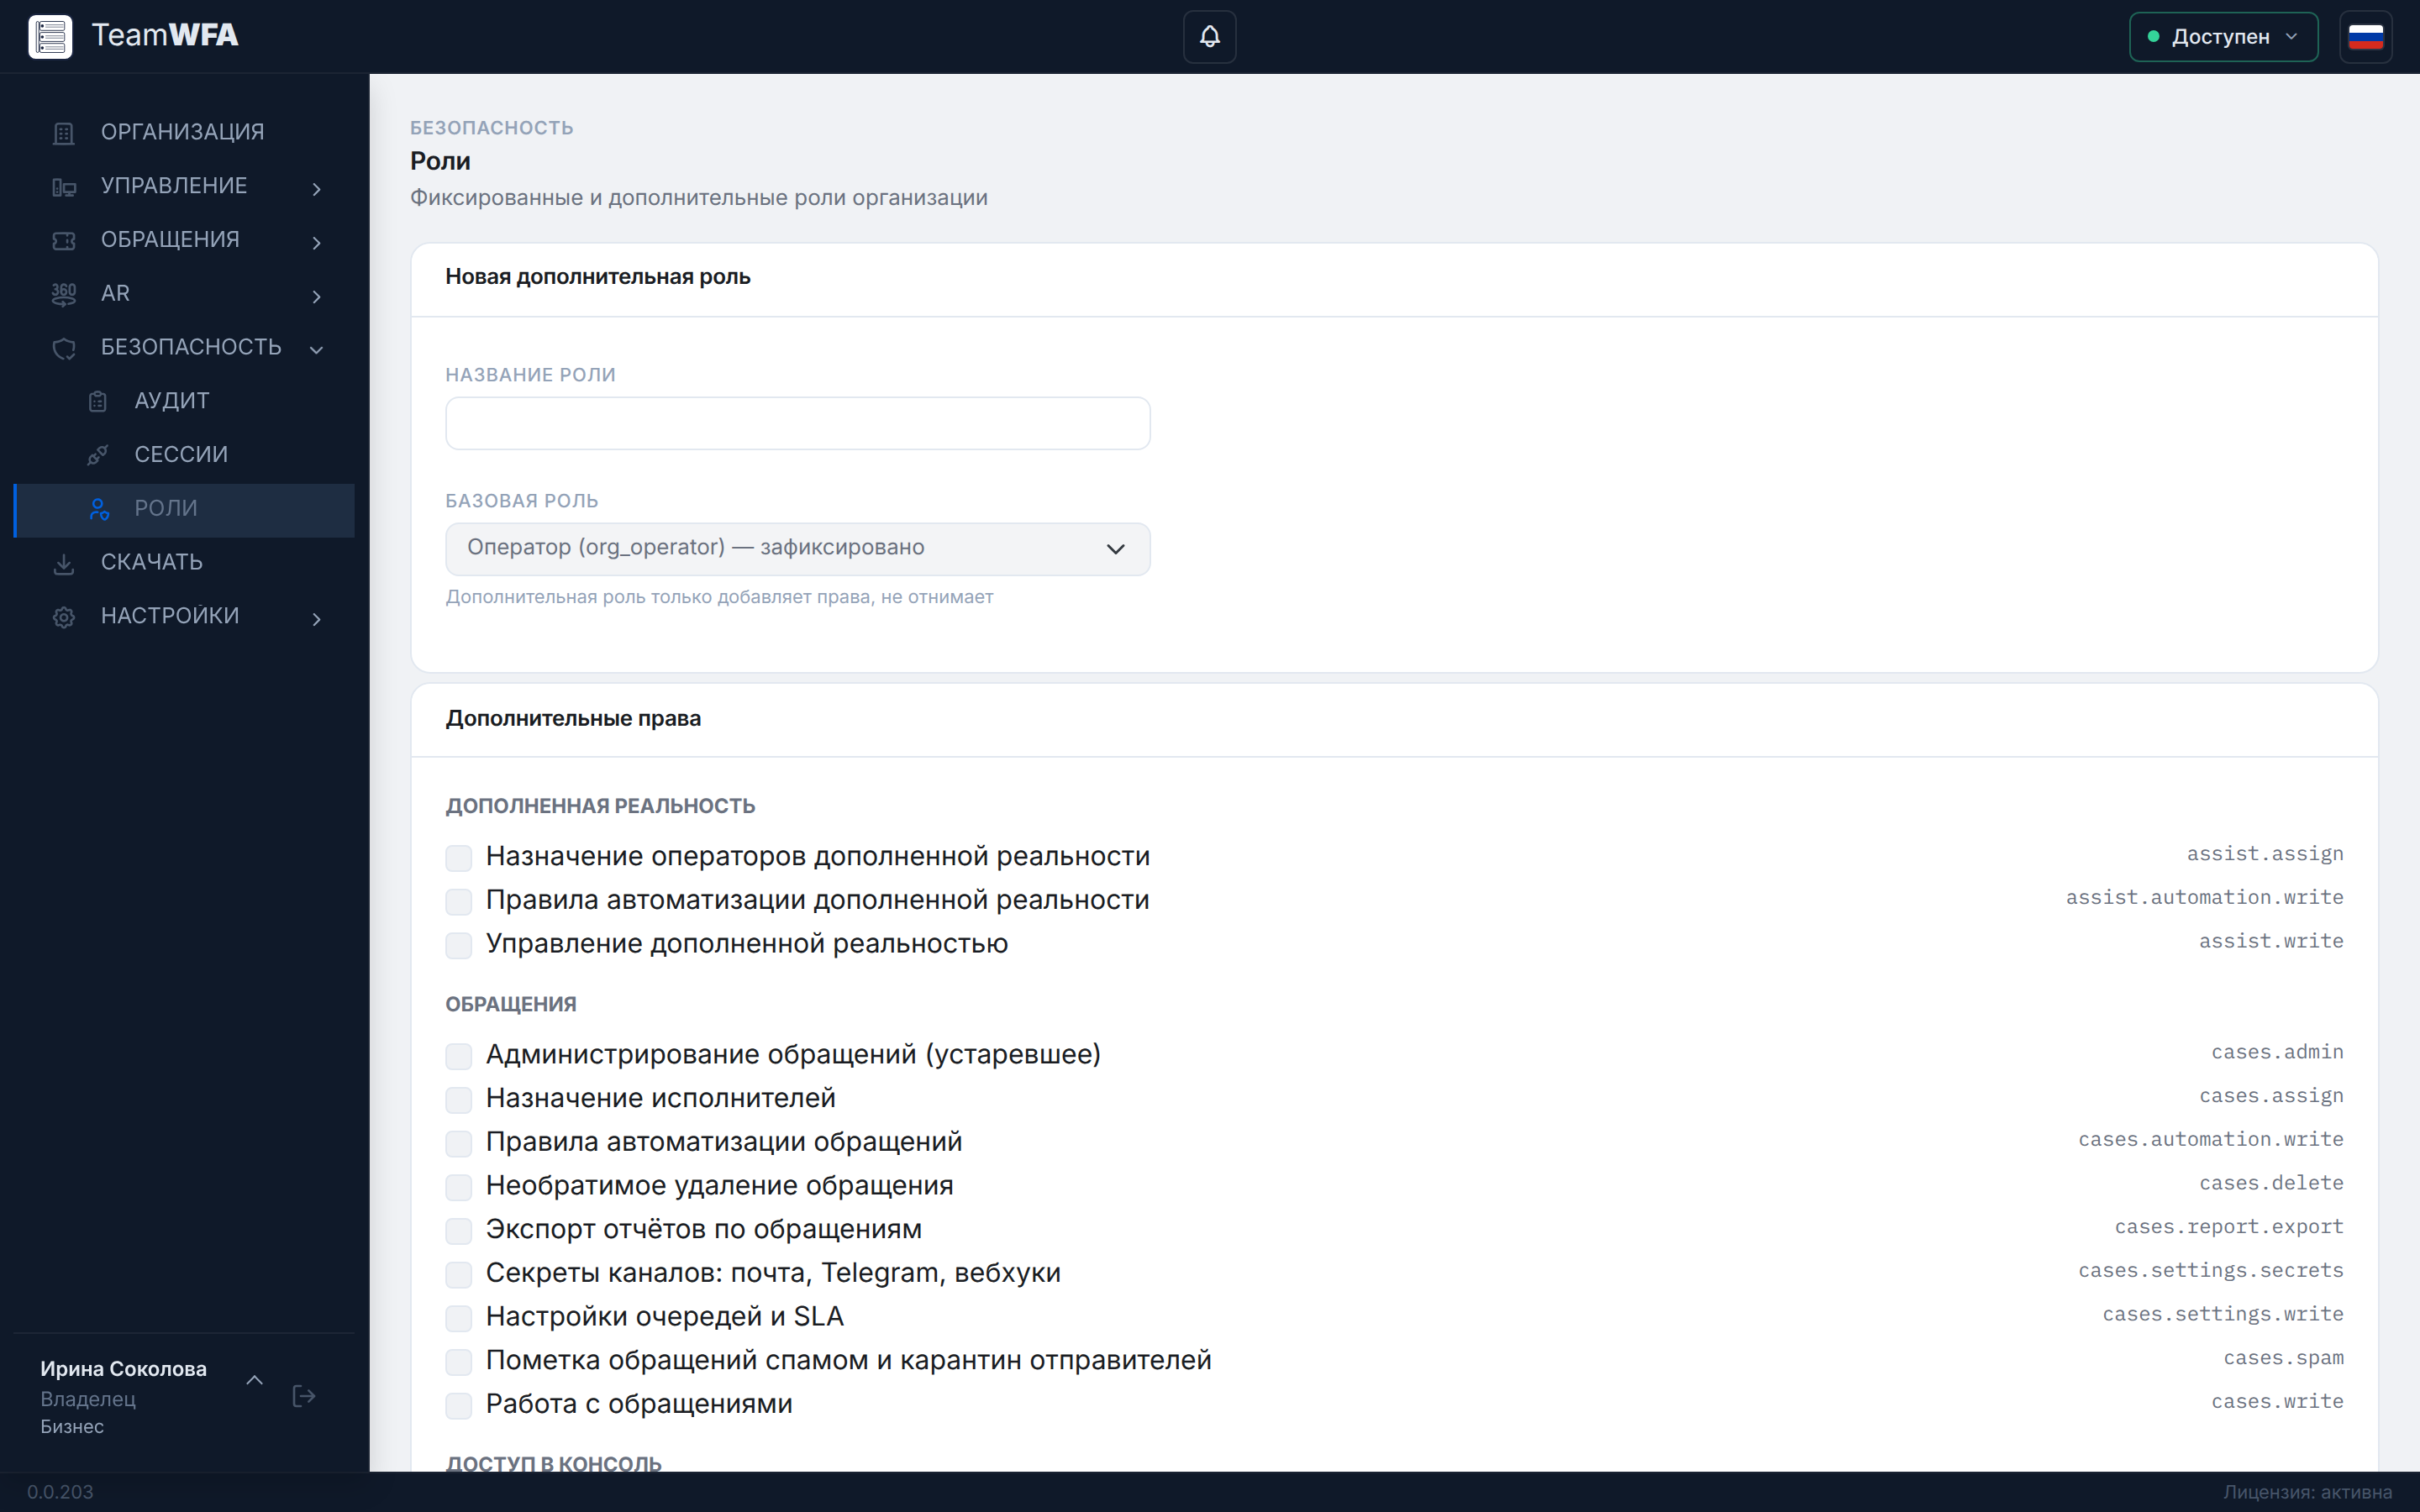
Конструктор дополнительной роли
В списке прав нет прав на просмотр — их уже даёт база. Права, которые нельзя передать никому, показаны неактивными с пометкой «не делегируется»:
- назначение роли администратора;
- сброс номера пользователя;
- сопоставление групп SSO с ролями;
- политика входа (вход только через SSO).
Шаблоны
Заголовок раздела «Шаблоны»| Шаблон | Что добавляет к правам оператора |
|---|---|
| Администратор безопасности и идентификации | Настройки SSO, каналы доставки, требования к паролям, адрес входа |
| Администратор безопасности устройств | Политики подключения, доступ к устройствам группы |
| Администратор очередей обращений | Настройки очередей, сроков обработки и календарей справочника |
Созданная из шаблона роль дальше редактируется как обычная.
Назначение сотруднику
Заголовок раздела «Назначение сотруднику»- Организация → вкладка Пользователи → меню ⋮ сотрудника → Настройки.
- В поле Дополнительная роль выберите роль — список ищет по названию. Крестик в поле снимает её.
Изменение применяется сразу, без кнопки сохранения. Назначать дополнительную роль может владелец — любому сотруднику, и администратор — сотрудникам, которые сами не администраторы и не владельцы.
Архивирование
Заголовок раздела «Архивирование»Архивировать выключает роль, не удаляя её: назначения сохраняются, но права перестают действовать. Так роль можно временно отключить у всех сразу.
Персональные допуски
Заголовок раздела «Персональные допуски»Допуск — одно право, выданное сотруднику лично. В том же окне Настройки пользователя, в блоке Персональные допуски:
- Начните вводить название права в поле и выберите его в списке.
- Нажмите Выдать.
Выданные допуски перечислены в таблице: право, когда выдан, примечание. Кнопка Отозвать допуск снимает его. Выдавать и отзывать допуски может только владелец; одно и то же право нельзя выдать одному сотруднику дважды.
Создание, изменение, архивирование и назначение дополнительных ролей, выдача и отзыв допусков записываются в журнал аудита.