Безопасность
Аудит
Безопасность → Аудит — журнал чувствительных действий в организации: входы и отказы, изменения ролей и приглашения, операции с устройствами, группами и политиками, выпуск ключей, действия с сессиями дополненной реальности.
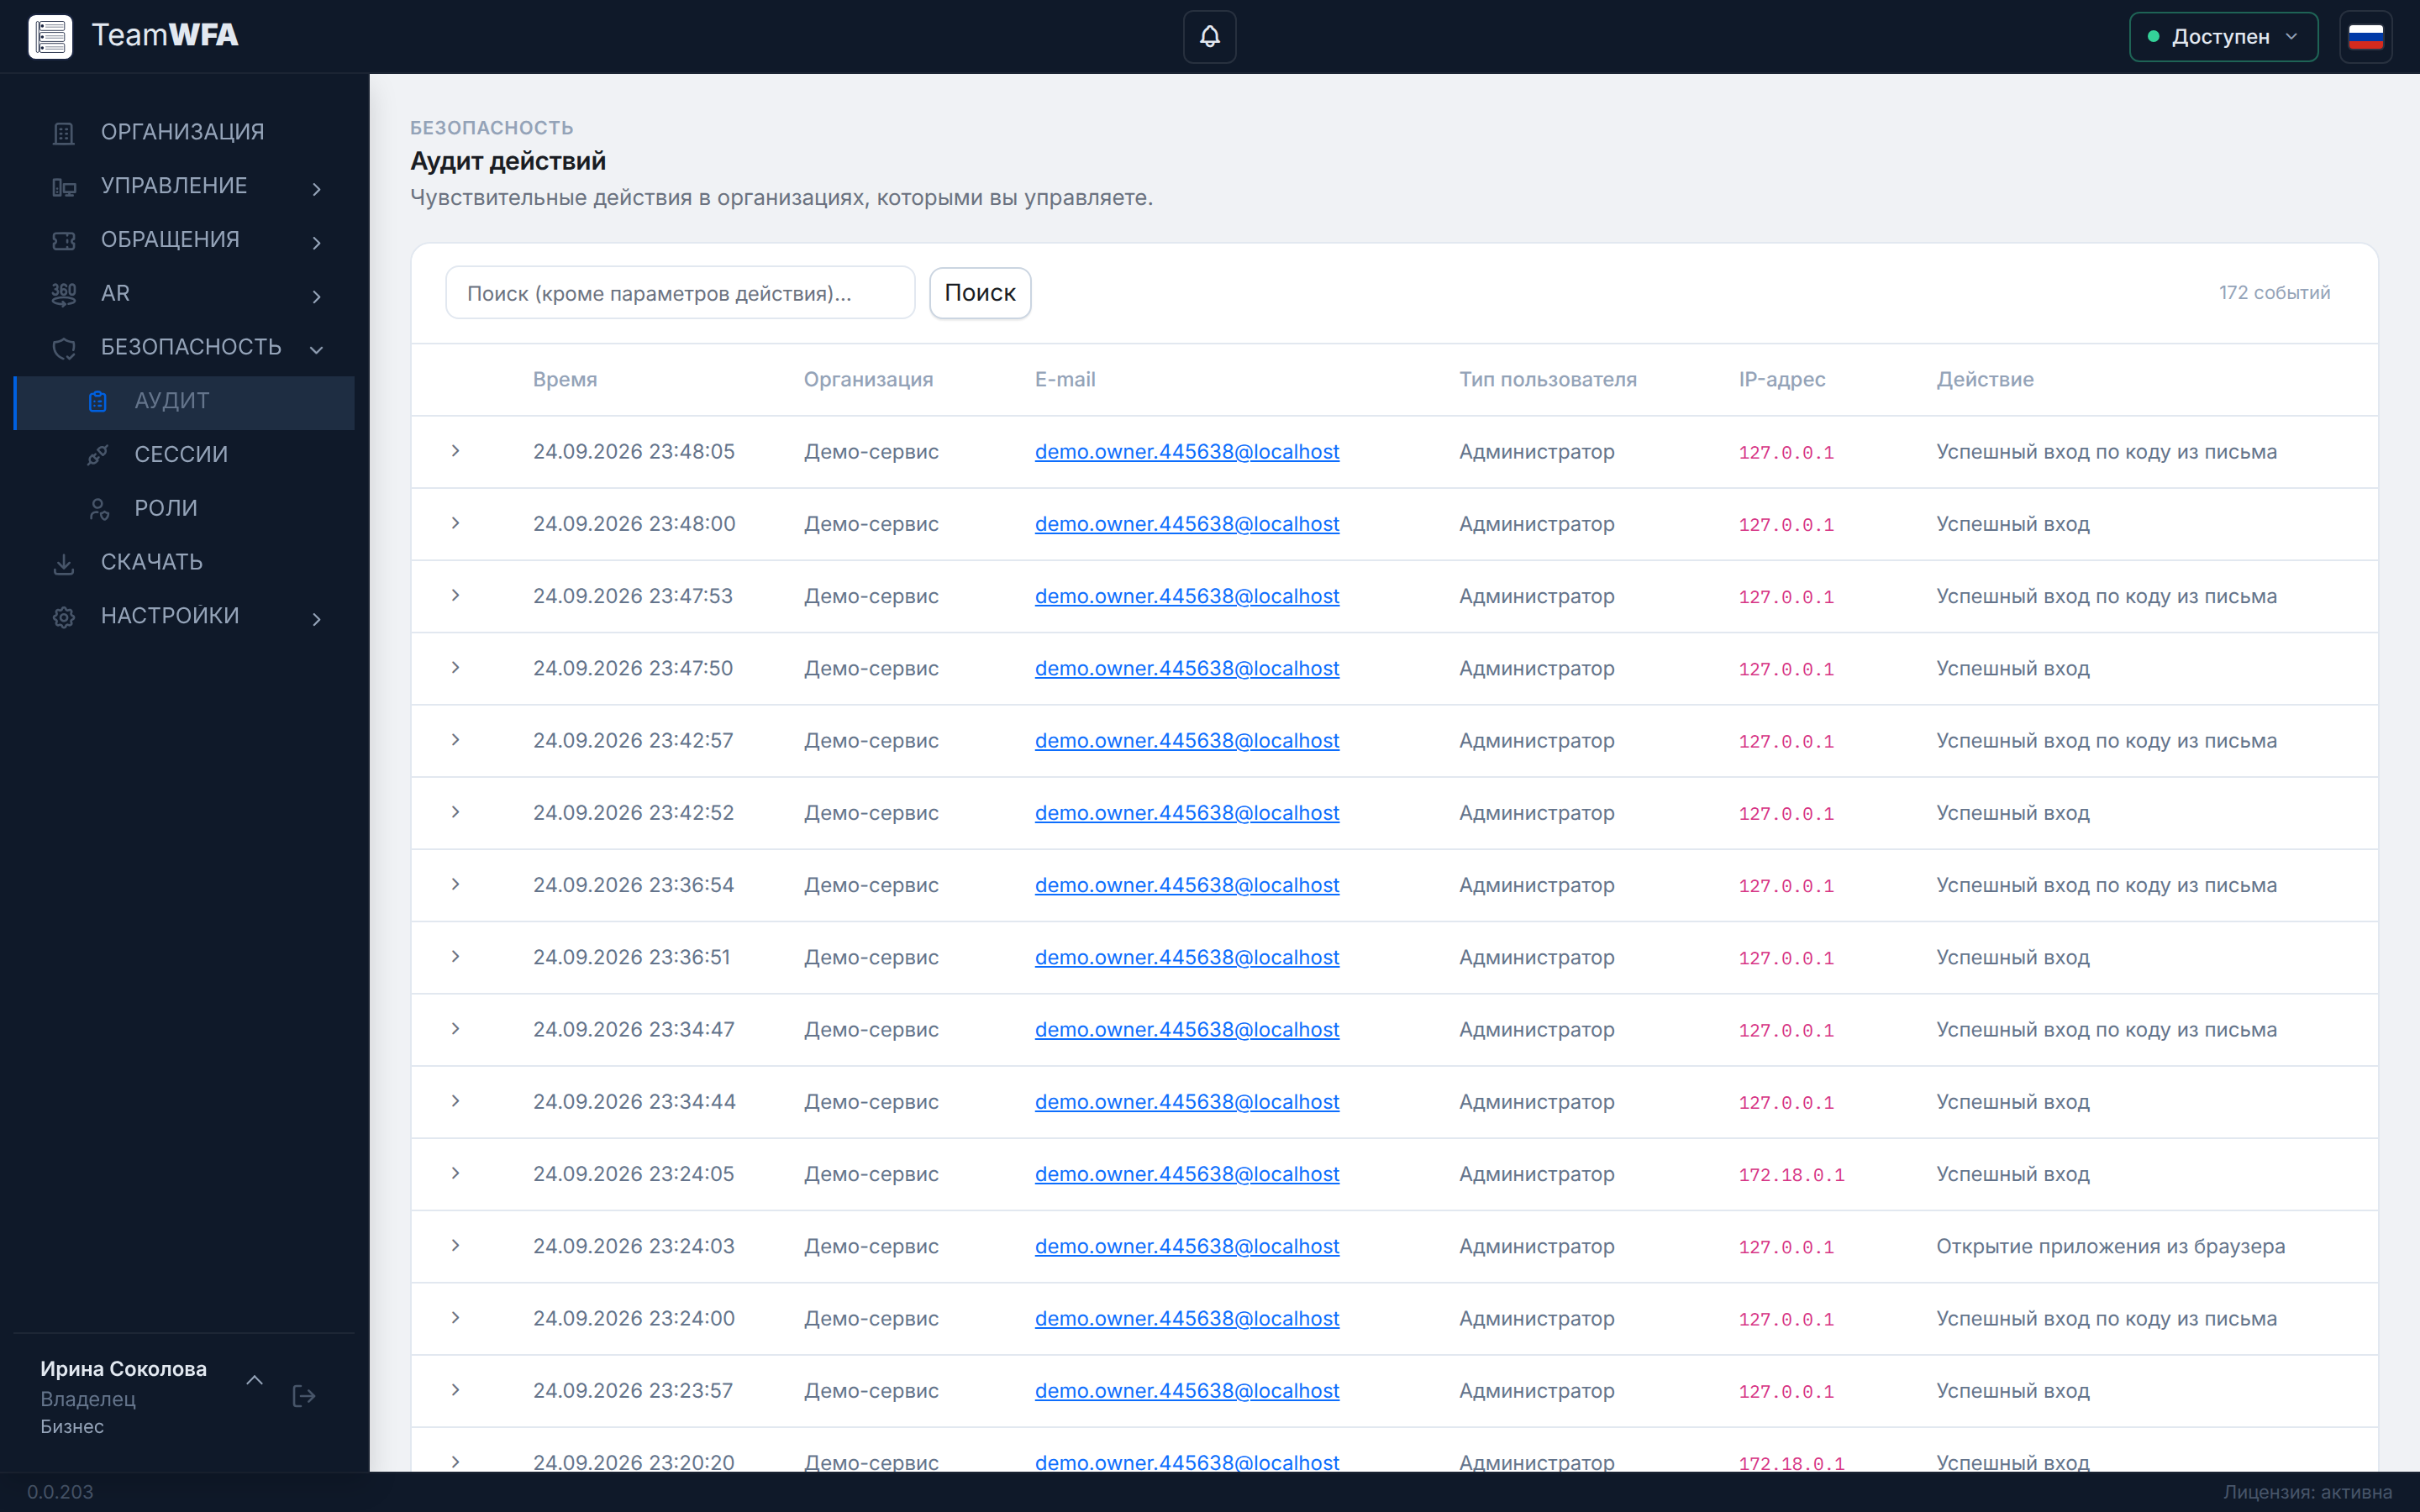
Раздел «Аудит»
Что в журнале
Заголовок раздела «Что в журнале»| Колонка | Что показывает |
|---|---|
| Время | Когда произошло событие |
| Организация | В какой организации; «Вне организации» — для событий учётной записи |
| Кто выполнил действие. Ссылка ведёт на страницу сотрудника | |
| Тип пользователя | Кем был инициатор — сотрудником, устройством или самой системой |
| IP-адрес | Откуда выполнено действие |
| Действие | Что сделано; неудачные попытки помечены меткой «ошибка» |
Щелчок по строке раскрывает Сведения о событии — все параметры действия.
Поле поиска ищет по всем колонкам, а у действия Заметка к сеансу — также по тексту заметки. Организация задаётся выбором в боковом меню. Внизу — число событий и переход по страницам.
После завершения удалённого сеанса оператор может оставить заметку о работе. Она появляется отдельным событием Заметка к сеансу рядом с событием Завершение сессии подключения. В сведениях показаны устройство, устройство оператора, тип подключения и текст заметки. Запись нельзя изменить или удалить; новая заметка создаёт ещё одно событие.
Кто видит журнал
Заголовок раздела «Кто видит журнал»| Кто | Что видит |
|---|---|
| Владелец, администратор, аудитор | Весь журнал — право «Журнал аудита» |
| Сотрудник только с правом «Просмотр журнала консоли» | Только события командной строки устройств: кто, когда и на каком устройстве её открывал |
Оператор журнала не видит.